Indonesia Hadapi 1,2 Juta Serangan Siber dalam Sehari
Indonesia Hadapi 1,2 Juta Serangan Siber dalam Sehari
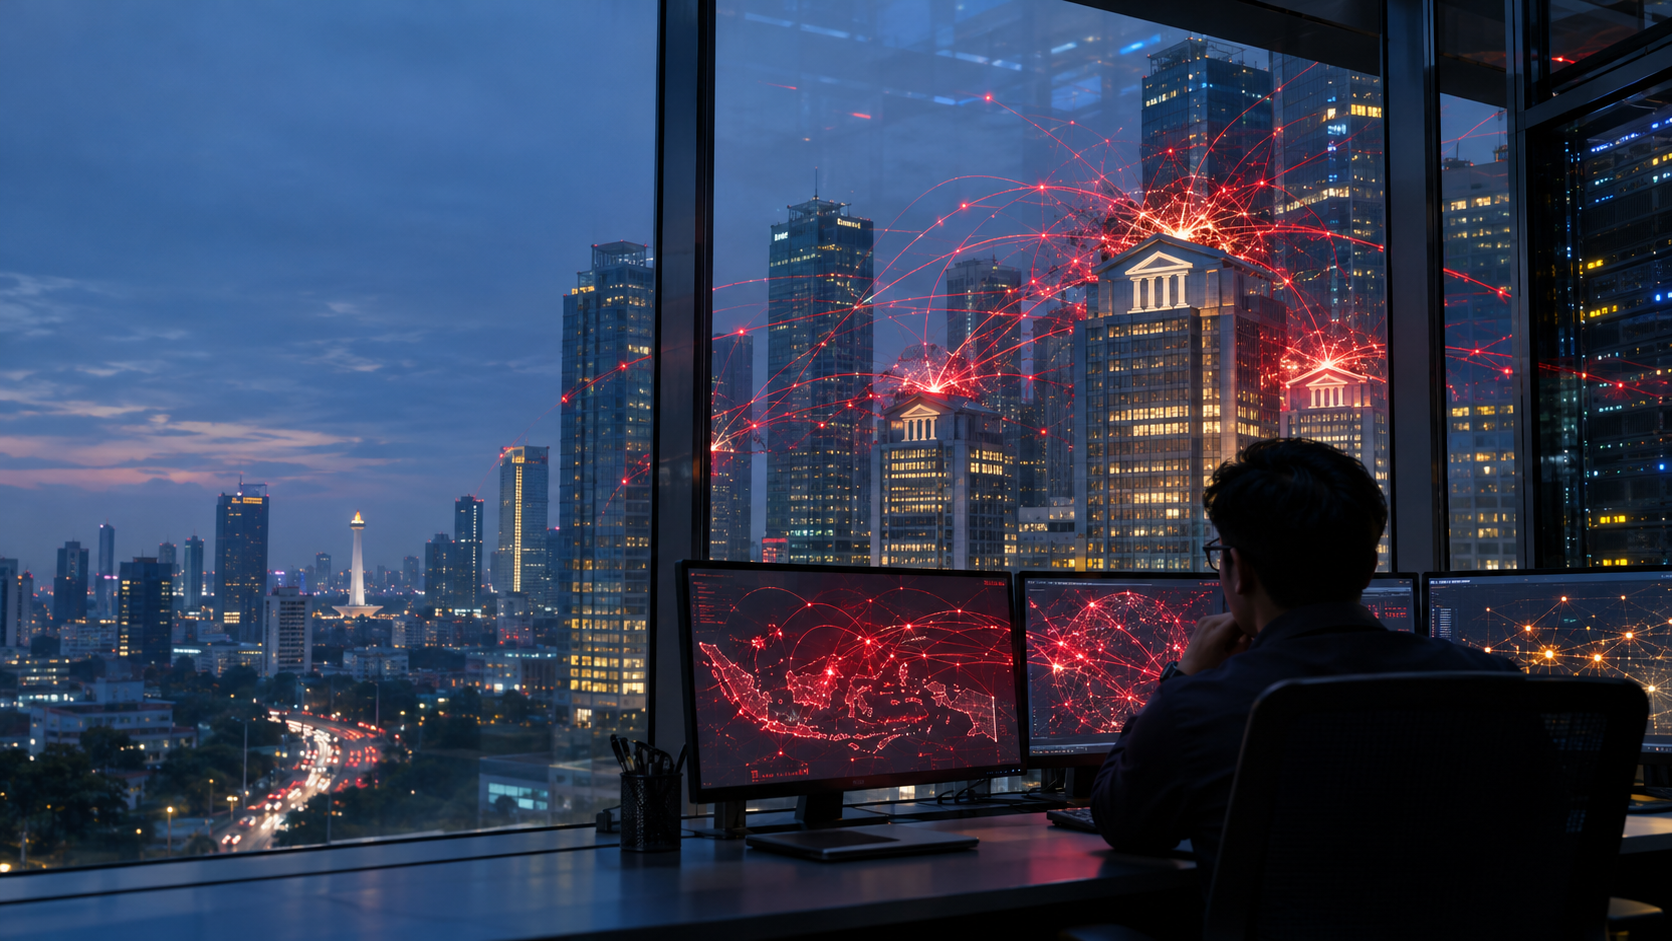
Indonesia disebut menghadapi 1,2 juta serangan siber dalam satu hari, dengan sektor perbankan menjadi salah satu sasaran utama. Angka tersebut diberitakan detikFinance pada 10 November 2026 dan menunjukkan tingginya aktivitas berbahaya terhadap ekosistem digital nasional Sumber 5.
Angka ini tidak berarti 1,2 juta rekening berhasil dibobol atau seluruh serangan menimbulkan kerugian. Istilah “serangan” dapat mencakup pemindaian jaringan, percobaan pencurian kredensial, aktivitas otomatis, maupun permintaan mencurigakan yang berhasil diblokir sistem.
Angka Serangan Siber Perlu Dibaca dengan Konteks
Sumber 5 menyebut 1,2 juta serangan siber dalam sehari, tetapi informasi yang tersedia belum menjelaskan:
- Lembaga pencatat data.
- Periode pemantauan.
- Sistem yang tercakup.
- Jenis aktivitas yang dihitung.
- Metode klasifikasi serangan.
- Jumlah serangan yang berhasil dan gagal.
Karena itu, angka tersebut sebaiknya disebut sebagai jumlah serangan yang tercatat atau disebut mencapai 1,2 juta, bukan jumlah pembobolan yang berhasil. Satu serangan dapat merujuk pada satu peristiwa, rangkaian aktivitas otomatis, atau permintaan mencurigakan yang diblokir sistem. Satu pelaku juga dapat menghasilkan ribuan percobaan dalam waktu singkat.
Perbedaan dengan Angka 1,6 Juta Ancaman
Laporan lain menyebut 1,6 juta ancaman dalam satu hari dalam konteks dorongan untuk memperkuat perlindungan sistem dan infrastruktur digital nasional Sumber 7.
Angka 1,6 juta tidak otomatis membantah angka 1,2 juta. Perbedaan dapat berasal dari:
- Periode pengumpulan data.
- Cakupan jaringan atau sistem.
- Definisi “ancaman” dan “serangan”.
- Metode penghitungan dan klasifikasi.
- Sumber pelaporan.
“Ancaman” dapat mencakup potensi bahaya atau indikator aktivitas mencurigakan, sedangkan “serangan” dapat merujuk pada aktivitas yang secara langsung menargetkan sistem. Kedua angka tidak boleh dijumlahkan atau dibandingkan secara langsung tanpa metodologi yang jelas.
Mengapa Bank Menjadi Sasaran Utama?
Bank mengelola dana dan data bernilai tinggi, seperti identitas nasabah, nomor rekening, riwayat transaksi, informasi kartu, kredensial akses, data pinjaman, serta informasi pendapatan. Data tersebut dapat digunakan untuk penipuan, pencurian identitas, pemerasan, atau dijual melalui jaringan kejahatan digital.
Layanan perbankan juga terhubung dengan aplikasi, situs perbankan internet, ATM, sistem pembayaran, penyedia teknologi, pusat data, jaringan antarbank, serta sistem identitas dan verifikasi. Keterhubungan ini memperluas permukaan serangan dan membuat keamanan vendor pihak ketiga sama pentingnya dengan perlindungan sistem internal.
Selain itu, layanan perbankan beroperasi sepanjang waktu. Bank memerlukan pemantauan 24 jam, peringatan aktivitas mencurigakan, respons insiden yang cepat, pembaruan keamanan rutin, pengujian ketahanan, dan prosedur pemulihan yang teruji.
Nasabah juga menjadi titik serang yang lebih mudah. Pelaku dapat menggunakan pesan palsu, situs tiruan, aplikasi berbahaya, atau panggilan telepon untuk mencuri kredensial. Satu tautan berbahaya dapat membuka jalan menuju pengambilalihan akun.
Bentuk Serangan yang Perlu Diwaspadai
Phishing dan Rekayasa Sosial
Pelaku menyamar sebagai bank, kurir, lembaga pemerintah, atau layanan pembayaran untuk mencuri informasi. Ciri umumnya meliputi permintaan kode OTP, tautan mencurigakan, ancaman pemblokiran rekening, serta tawaran hadiah atau pengembalian dana.
Nasabah tidak boleh memberikan PIN, kata sandi, atau OTP melalui pesan dan telepon. Hubungi bank hanya melalui kanal resmi.
Perangkat Lunak Berbahaya dan Aplikasi Palsu
Aplikasi berbahaya dapat merekam aktivitas perangkat, membaca pesan, mengambil kode autentikasi, atau memberikan kendali jarak jauh kepada pelaku. Unduh aplikasi perbankan dari toko aplikasi resmi, periksa nama pengembang dan izinnya, serta pastikan alamat situs bank benar.
Serangan Penolakan Layanan
Serangan penolakan layanan membanjiri layanan dengan permintaan dalam jumlah besar sehingga situs atau aplikasi melambat dan sulit diakses. Dampaknya dapat berupa kegagalan login, transfer tertunda, pembayaran yang tidak segera diproses, dan gangguan layanan ATM.
Gangguan layanan tidak selalu berarti data nasabah dicuri, tetapi dapat menghambat kegiatan ekonomi dan menurunkan kepercayaan publik.
Pencurian Kredensial dan Pengambilalihan Akun
Pelaku dapat menggunakan kata sandi yang bocor, informasi hasil phishing, nomor telepon yang diambil alih, atau perangkat terinfeksi. Dampaknya meliputi transaksi tidak sah, perubahan data akun, penggantian nomor telepon, dan pendaftaran perangkat baru tanpa izin.
Serangan terhadap Rantai Pasok Digital
Kelemahan pada penyedia jaringan, pusat data, layanan keamanan, atau vendor perangkat lunak dapat membuka jalur menuju sistem yang lebih luas. Bank perlu melakukan audit vendor, membatasi akses, memantau koneksi, dan mewajibkan pelaporan insiden.
Dampak bagi Bank dan Nasabah
Serangan siber dapat menghambat login, transfer dana, pembayaran, penarikan tunai, dan layanan pusat bantuan. Kerugian juga dapat muncul melalui transaksi ilegal, biaya pemulihan, penggantian kartu, denda, tuntutan hukum, serta gangguan kegiatan bisnis.
Kebocoran data dapat memicu penipuan lanjutan, pembukaan akun ilegal, pemalsuan identitas, pemerasan, dan serangan yang lebih tertarget. Risiko ini tidak selalu terlihat segera karena saldo rekening dapat tetap utuh meskipun data identitas telah dicuri.
Gangguan berulang dapat menurunkan kepercayaan masyarakat terhadap layanan digital. Bank perlu menyampaikan jenis gangguan, langkah perlindungan, dan kanal bantuan resmi secara jelas dan konsisten.
Penguatan Keamanan Siber
Bank perlu memantau login dari perangkat baru, transaksi tidak biasa, perubahan lokasi mendadak, percobaan akses berulang, pergantian nomor telepon, serta penambahan penerima dana baru. Deteksi harus diikuti prosedur yang menentukan kapan akses dibatasi, transaksi dihentikan, nasabah dihubungi, dan insiden dilaporkan.
Pengamanan juga perlu mencakup autentikasi berlapis, verifikasi perangkat, biometrik, token keamanan, konfirmasi transaksi, serta pembatasan berdasarkan tingkat risiko. OTP sebaiknya tidak menjadi satu-satunya perlindungan.
Langkah teknis lain meliputi uji penetrasi, pemindaian kerentanan, pembaruan perangkat lunak, simulasi serangan, audit vendor, pengujian pencadangan data, pemisahan sistem penting, dan pelatihan karyawan.
Keamanan siber memerlukan kerja sama pemerintah, bank, penyedia teknologi, operator jaringan, dan masyarakat. Kolaborasi perlu mencakup pertukaran informasi ancaman, standar pelaporan insiden, koordinasi lintas lembaga, perlindungan infrastruktur kritis, penindakan, dan pemulihan layanan Sumber 7.
Langkah bagi Nasabah
- Jangan membagikan PIN, kata sandi, OTP, nomor kartu, atau kode keamanan.
- Gunakan kata sandi unik dan aktifkan autentikasi tambahan.
- Jangan membuka tautan dari pengirim yang tidak dikenal.
- Hubungi bank melalui nomor dan kanal resmi.
- Aktifkan notifikasi transaksi dan periksa mutasi secara berkala.
- Segera laporkan transaksi yang tidak dikenali.
- Perbarui sistem operasi dan aplikasi.
- Hindari aplikasi dari sumber tidak resmi dan jaringan Wi-Fi publik yang tidak terpercaya.
- Simpan bukti pesan, nomor telepon, waktu transaksi, dan tangkapan layar jika terjadi insiden.
Kesimpulan
Informasi mengenai 1,2 juta serangan siber dalam sehari menunjukkan tingginya tekanan terhadap ekosistem digital Indonesia, terutama sektor perbankan. Namun, jumlah deteksi tidak otomatis berarti sistem berhasil ditembus atau rekening nasabah dibobol.
Angka 1,2 juta serangan dan 1,6 juta ancaman perlu dibaca berdasarkan definisi, cakupan, periode, dan metode pengukuran. Bank perlu memperkuat pencegahan, deteksi, respons, dan pemulihan, sedangkan nasabah harus menjaga kredensial, memperbarui perangkat, serta segera melaporkan aktivitas mencurigakan.
Pertanyaan yang Sering Diajukan
Apa yang dimaksud dengan 1,2 juta serangan siber dalam sehari?
Angka tersebut merujuk pada informasi Sumber 5. Sumber yang tersedia belum menjelaskan secara rinci jenis serangan, metode penghitungan, atau jumlah serangan yang berhasil menembus sistem.
Mengapa bank menjadi sasaran utama?
Bank mengelola dana dan data bernilai tinggi, terhubung dengan banyak sistem digital, serta menyediakan layanan sepanjang waktu.
Apakah 1,2 juta serangan berarti rekening berhasil dibobol?
Tidak. Angka tersebut dapat mencakup pemindaian sistem, percobaan login, phishing, perangkat lunak berbahaya, dan serangan penolakan layanan.
Mengapa ada angka 1,6 juta ancaman?
Perbedaan dapat berasal dari periode, cakupan sistem, metode penghitungan, atau definisi antara ancaman dan serangan.
Bagaimana cara melindungi rekening?
Jaga PIN, kata sandi, dan OTP; hindari tautan mencurigakan; gunakan aplikasi resmi; aktifkan autentikasi tambahan; perbarui perangkat; pantau mutasi; dan laporkan transaksi yang tidak dikenal.
Apa yang harus dilakukan jika menerima pesan yang mengaku dari bank?
Jangan memberikan data atau membuka tautan. Hubungi bank melalui kanal resmi, periksa transaksi pada aplikasi resmi, simpan bukti pesan, dan laporkan aktivitas mencurigakan.
Belum ada komentar.